
P2P в камере: удобная функция, которая может стать дырой в безопасности
У многих современных IP-камер в настройках есть опция P2P (от английского «peer-to-peer»). Она подкупает простотой: не нужно разбираться с «белым» IP-адресом, пробросом портов на роутере и прочими техническими тонкостями. Достаточно отсканировать QR-код или ввести ID камеры в мобильном приложении, и вот вы уже смотрите видео со своего телефона из любой точки мира. Именно поэтому производители камер поставляют свою продукцию с уже включённым по умолчанию P2P, а маркетологи подают его как «подключение в один клик».
Но у удобства есть обратная сторона: расплачиваться обычно приходится безопасностью.
Почему P2P в камере — это риск
Когда P2P включён, камера сама, без вашего участия, устанавливает постоянное исходящее соединение с облачными серверами производителя. Через эти серверы и строится «мостик» между камерой и вашим приложением. То есть поток с вашей камеры в той или иной мере проходит через чужую инфраструктуру, которую вы не контролируете и работу которой не видите.
Отсюда и основные опасности:
Вы зависите от безопасности чужого облака. Если серверы производителя взломают или в них найдут уязвимость, под удар попадают все камеры, подключённые через эту систему, — в том числе ваша. Такие инциденты случались не раз: утечки баз с ID камер и паролями, бреши в облачных платформах, через которые посторонние получали доступ к чужим трансляциям.
Слабая защита самих P2P-протоколов. Исследователи безопасности неоднократно отмечали, что идентификаторы камер предсказуемы, трафик шифруется плохо или не шифруется вовсе, а «рукопожатие» между камерой и облаком можно перехватить. В ряде популярных прошивок это позволяло подключиться к чужой камере, зная лишь её серийный номер.
Заводские и слабые пароли. Многие пользователи не меняют логин/пароль по умолчанию. В связке с всегда открытым каналом наружу это превращает камеру в лёгкую мишень — именно так массово заражались устройства, попадавшие в ботнеты.
Канал наружу работает постоянно. Даже когда вы не смотрите трансляцию, камера держит связь с внешними серверами. Это дополнительная точка входа, которая существует круглые сутки.
Как защитить себя и свою камеру
Самое простое и действенное — держите опцию P2P выключенной, если она вам не нужна. Зайдите в настройки камеры (и в мобильное приложение производителя) и отключите P2P / «облачный доступ» / «удалённый доступ через облако» — в разных прошивках функция называется по-разному.
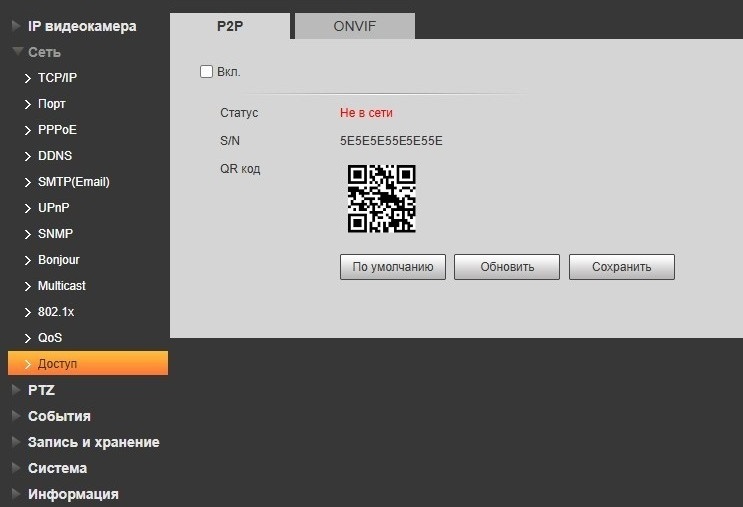
Если удалённый доступ к камере вам всё-таки нужен, подключите камеру в программу для видеонаблюдения Xeoma. В нашей программе также есть опция простого удалённого подключения, но строится оно на проприетарном, безопасном подключении, которое, к тому же, устанавливается лишь единоразово, в момент первого подключения. После этого канал больше не используется и, соответственно, не предоставляет хакерам возможность использовать его для взлома.
Не забывайте и про пароли: обязательно смените заводской на длинный и сложный. Эксперты также советуют регулярно обновлять прошивку камеры — большинство известных уязвимостей закрывается именно обновлениями. Правда, полностью полагаться на этот способ не стоит: пока производитель узнает о бреши и выпустит заплатку, уязвимость какое-то время остаётся открытой — и те, кого атаковали до выхода обновления, успевают стать жертвами. Обновления снижают риск, но не защищают от угроз, о которых ещё никто не знает.
Вывод
Опция P2P в камере часто оказывается обменом контроля на удобство. Для камеры, которая смотрит за входной дверью, детской комнатой или офисом, такой размен редко оправдан: вы экономите пять минут на настройке, но получаете постоянный открытый канал, безопасность которого от вас не зависит. Если без удалённого доступа не обойтись, выберите способ, который оставляет управление в ваших руках, — а опцию P2P в большинстве случаев лучше просто выключить.
19 октября 2026